
Hackerangriff auf Fresenius Medical Care: DAX-Konzern meldet unbefugten Systemzugriff
 Aktuelle News
Fresenius Medical Care untersucht nach einem Hackerangriff unbefugte Zugriffe auf interne Systeme.
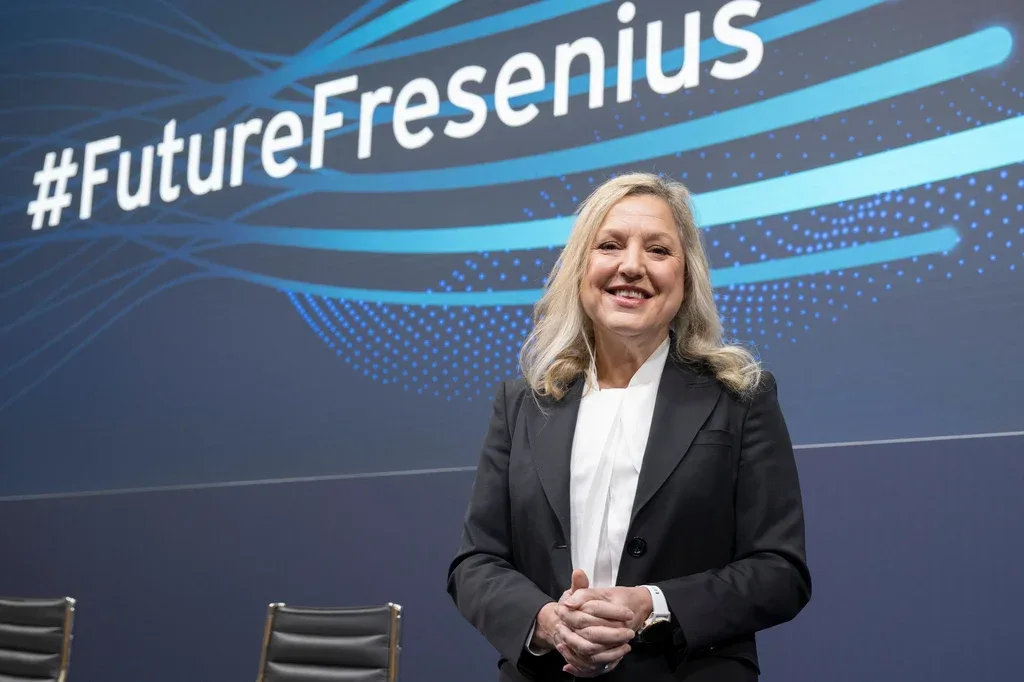
Der weltgrößte Dialysekonzern Fresenius Medical Care ist Ziel eines Hackerangriffs geworden. Unbekannte verschafften sich unbefugten Zugriff auf eine begrenzte Anzahl interner Systeme des Bad Homburger DAX-Unternehmens, wie der Konzern offiziell bestätigte. Die Patientenversorgung, Medizinprodukte, Produktion und der laufende Geschäftsbetrieb laufen nach Unternehmensangaben ohne Einschränkungen weiter.
Unmittelbar nach der Entdeckung leitete das Unternehmen technische Schutzmaßnahmen ein, um den Vorfall unverzüglich einzudämmen und die betroffenen Systeme zu bereinigen. Zur Unterstützung zog der Gesundheitskonzern externe Cybersicherheitsexperten hinzu und schaltete die zuständigen Strafverfolgungsbehörden ein.
Der Vorfall hatte keine Auswirkungen auf Medizinprodukte, die Patientenversorgung, die Produktion oder auf den laufenden Geschäftsbetrieb.
Ob bei dem Einbruch in die IT-Infrastruktur sensible Unternehmensdaten oder Mitarbeiterinformationen entwendet wurden, ließ der Konzern bislang offen. Auch zur potenziellen finanziellen Schadenshöhe machte das Unternehmen vorerst keine weiteren Angaben.
Schutzmaßnahmen und Ermittlungen nach dem Sicherheitsvorfall
Nach Bekanntwerden des Eindringens priorisierte Fresenius Medical Care nach eigenen Angaben die Absicherung aller sensiblen Netzwerke und den Schutz der Privatsphäre. Die eingeleiteten Notfallprotokolle umfassen mehrere Kernschritte:
- Isolierung und Bereinigung: Sofortige Eindämmung des Zugriffs auf die betroffenen internen IT-Systeme.
- Forensische Analyse: Einbindung führender Cybersicherheitsspezialisten zur Untersuchung des Angriffswegs.
- Behördenkooperation: Offizielle Meldung an die Strafverfolgungsbehörden zur strafrechtlichen Verfolgung der Täter.
Trotz der Entwarnung bezüglich lebenswichtiger medizinischer Geräte wirft der Vorfall ein Schlaglicht auf die Bedrohungslage für kritische Infrastrukturen und Großkonzerne in Deutschland.
Cyberkriminalität in Deutschland: Milliardenschäden für die Wirtschaft
Der Angriff auf Fresenius Medical Care reiht sich in eine Serie schwerer Sicherheitsvorfälle bei deutschen Großunternehmen ein. Erst im vergangenen Sommer erbeuteten Kriminelle Kundendaten aus dem Onlineshop von Lidl, während im Februar eine großangelegte Cyberattacke die Buchungs- und Auskunftssysteme der Deutschen Bahn massiv beeinträchtigte.
Bitkom-Studie belegt extremes Bedrohungspotenzial
Wie akut die Bedrohungslage für den Wirtschaftsstandort ist, belegen Erhebungen des Digitalverbands Bitkom unter rund 1.000 deutschen Unternehmen. Die Zahlen zeigen das Ausmaß von digitaler Sabotage, Datendiebstahl und Wirtschaftsspionage:
| Kriterium | Statistischer Wert |
|---|---|
| Betroffene Unternehmen (binnen eines Jahres) | 96 Prozent (betroffen oder vermutet) |
| Jährlicher Gesamtschaden (deutsche Wirtschaft) | Mindestens 211 Milliarden Euro |
Die Angriffe zielen längst nicht mehr nur auf Handelsunternehmen, sondern zunehmend auf Konzerne mit hochsensiblen medizinischen oder logistischen Prozessen.
💡 Der jüngste Sicherheitsvorfall bei Fresenius Medical Care verdeutlicht, wie wichtig lückenlose IT-Sicherheitsarchitekturen für systemrelevante Unternehmen sind.
🔍 Während medizinische Systeme intakt blieben, dauern die behördlichen Ermittlungen zu den genauen Hintergründen und den Verantwortlichen weiter an.
📌 Wie bewerten Sie die Sicherheit deutscher Großkonzerne gegen Cyberangriffe? Diskutieren Sie mit und teilen Sie Ihre Einschätzung in den Kommentaren.